Isroil kompaniyasi onlayn reklamalar orqali josuslik dasturlarini tarqatmoqda
Tadqiqotchilar Isroilning reklama texnologiyalari kompaniyasi internet-reklama orqali foydalanuvchilar qurilmalarini josuslik dasturlari bilan zararlaganini aniqladilar.
Kategoriya
Himoya, tahdidlar, xavfsizlik strategiyalari va audit.
231 ta material

Tadqiqotchilar Isroilning reklama texnologiyalari kompaniyasi internet-reklama orqali foydalanuvchilar qurilmalarini josuslik dasturlari bilan zararlaganini aniqladilar.

Citizen Lab tadqiqotchilari hukumatlar foydalanuvchilarning qurilmalariga hech qanday harakatsiz buzib kirish uchun onlayn reklamalardan suiiste'mol qilayotganini aniqladilar.
Kiberxavfsizlik mutaxassislari Palo Alto Networks qurilmalariga qaratilgan RCE zaiflik hujumlari aniqlanganini va shoshilinch yangilanishlar chiqarilganini ma'lum qildi.

Microsoft Yaponiya politsiyasi bilan birgalikda butun dunyo bo'ylab milliardlab firibgarona xabarlarni tarqatgan kiberjinoyat tarmog'ini bartaraf etdi.

Xalqaro huquq-tartibot organlari 150 ta davlatdagi 75 mingdan ortiq tashkilotga hujum qilgan ulkan kiberjinoyat ekotizimini fosh qildi va uning faoliyatiga chek qo'ydi.

Microsoft kompaniyasi yaqinda chiqqan Windows yangilanishlari Administrator protection funksiyasi yoqilgan qurilmalarda Remote Desktop ishiga salbiy ta'sir ko'rsatishini tasdiqladi.

Hukumatlar sanctioned North Korean hackerlar amerikaliklarni qo'llab-quvvatlashuvchi o'rinboshlarga aylantirishni xabar beradi.

Ghostscript sharhlovchisidagi tanqidiy zaiflik maxsus tayyorlangan PDF fayllar yordamida masofadan turib kod bajarishga va serverlarni buzib kirishga yo'l ochmoqda.

Microsoft kompaniyaning oktabr oyi Patch Tuesday doirasida rekord darajadagi 1411 ta zaiflikni bartaraf etdi, ular orasida uchta zero-day xatosi ham bor.

Ivanti kompaniyasi o'zining Connect Secure shlyuzlaridagi faol ravishda suiiste'mol qilinayotgan yangi nol kunlik zaiflikni zudlik bilan yangilashga chaqirdi.

Kiberjinoyatchilar hali ham parolga bog'liq tizimlarga kirish uchun MFA qattiqliklarini yutqizish orqali VPN, RDP va Windows tizimlariga kirishadi.

SAPning Oktyabr 2026 yangilanishlarida 20 ta xavfli topilgan muammolarni tuzatishida, Cloud SDK for Python dasturiy ta’minotidagi maksimal darajadagi OAuth2 SSRF xatoliki ogohlantirildi.

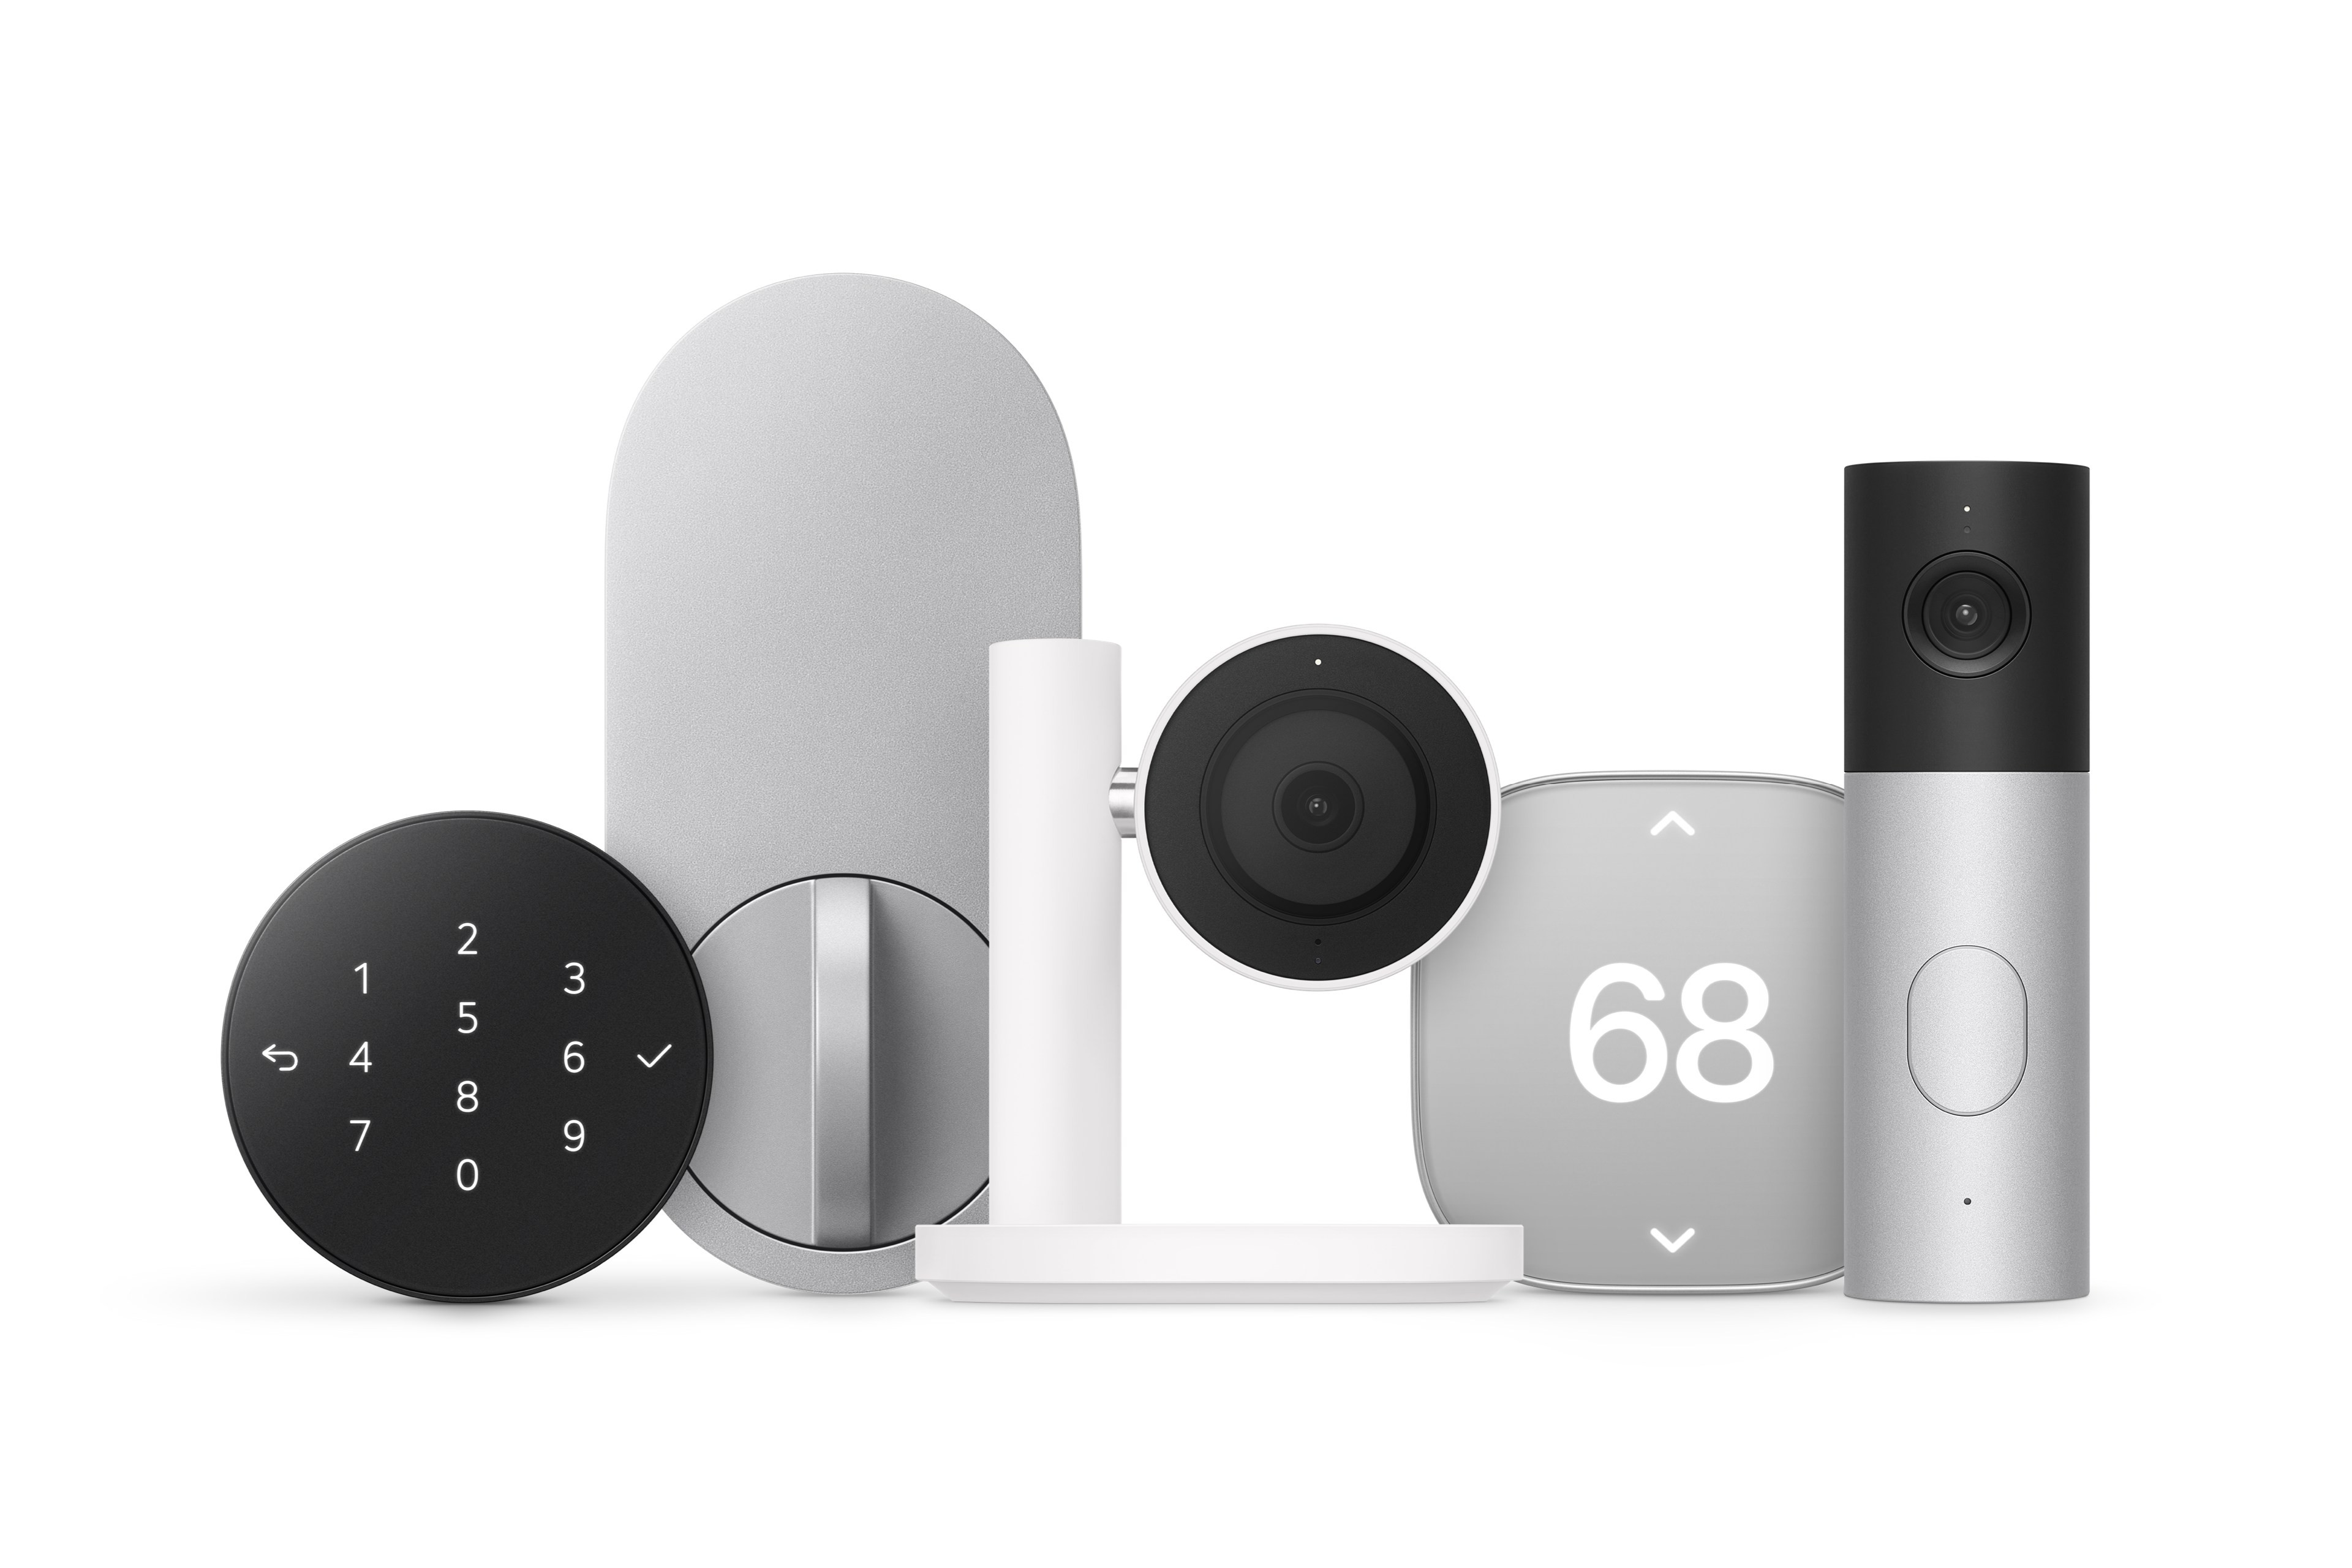
Apple, LG Electronics va Schneider Electric bilan hamkorlikda aklli uy qurilmalaridan iborat Home Collectionni e'lon qildi.

Norvegiya Ma'lumotlarni muhofaza qilish agentligi Microsoft'ga qarashli Xandr reklama kompaniyasini Grindr foydalanuvchilarining maxfiy ma'lumotlarini noqonuniy ulashgani uchun 9,6 million dollarga jarimaga tortdi.

Dron hujumlari tufayli Yandex kompaniyasining uchta ma'lumotlar markazi shikastlandi va xizmat faoliyatida vaqtinchalik uzilishlar kuzatilmoqda.

Noma'lum kiberjinoyatchilar tungi vaqtda Fransiyadagi bir nechta yirik supermarket tarmoqlarining sovutgichlarini masofaviy tarzda muzdan tushirib yuborishdi.

Dunyoning yirik oziq-ovqat chakana savdo tarmoqlaridan biri bo'lgan Ahold Delhaize tarmog'idagi kiberxavfsizlik hodisasi sababli ba'zi tizimlarini ishdan uzdi.

GitLab foydalanuvchilarni CI/CD Regular Expression Compiler qismidagi masofadan turib kod ishga tushirish imkonini beruvchi tanqidiy zaiflikni zudlik bilan yangilashga chaqirdi.

Kanadalik kiberxavfsizlik ijrochi direktori Edvard Dubrovskiy Pensilvaniyada tovlamachilik ishi bo'yicha qo'lga olindi.

FBI tizimlariga uyushtirilgan so'nggi kiberhujumlar va tovlamachiliklar ortida turgan ShinyHunters guruhining yana bir a'zosi qo'lga olindi.

SonicWall SMA1000 qurilmalaridagi o'ta xavfli zaiflik ishlab chiqaruvchi tomonidan patch chiqarilganidan uch kun o'tib, kiberjinoyatchilar tomonidan hujumlarda qo'llanila boshlandi.

Citrix kompaniyasi NetScaler ADC va NetScaler Gateway tizimlaridagi yangi tanqidiy RCE zaifligini zudlik bilan yangilashni talab qilmoqda.

iVerify kompaniyasi yangi P7 DarkSword josuslik dasturi haqida xabar berdi. Bu dastur yangilanmagan iPhone qurilmalariga xavf soladi.

AQSh Federal qidiruv byurosi Flax Typhoon guruhiga tegishli va butun dunyo bo'ylab muhim infratuzilmalarga hujum qilishda ishlatilgan yettita domenini musodara qildi.

Midnight Mimosa deb nomlangan yangi zararli kampaniya arzon Android smartfonlari proshivkasiga oldindan yashirin ravishda ilova qilinganini aniqladi.

GitHub platformasida SmartLoader zararli dasturi va StealC infostealer'ni tarqatuvchi 17 610 ta soxta ombor aniqlandi.

Cisco kompaniyasi o'zining NX-OS ma'lumotlar markazi tarmoq operatsion tizimida ildiz huquqlarini qo'lga kiritishga yo'l qo'yuvchi beshta kritik zaiflikni bartaraf etishga chaqirdi.

Kiberjinoyatchilar Gana, Amerika Samoasi va Syerra-Leone ccTLD reyestrlariga kirib, bir nechta Google domenlari uchun noqonuniy HTTPS sertifikatlarini qo'lga kiritishdi.

Zamonaviy ransomware guruhlari to'lov talab qilishni kuchaytirish uchun ma'lumotlarning zaxira nusxalarini yo'q qilishga urinmoqda. Kaseya mutaxassislari bu tahdidga qarshi qanday kurashish kerakligini tushuntirdi.

Atlassian platformalaridagi CVE-2026-21589 raqamli tanqidiy zaiflik ochiq holda e'lon qilingan PoC skriptlaridan so'ng faol ravishda suiiste'mol qilinmoqda.

Pwn2Own Ireland 2026 musobaqasining birinchi kunida xavfsizlik tadqiqotchilari Samsung Galaxy S26 smartfonini ikki marta buzib kirib, 32 ta nol-kun zaifligini muvaffaqiyatli qo'llashdi va 388,500 dollar mukofot olishdi.

Britaniyaning mashhur kiyim-kechak sotuvchisi ASOS kompaniyasi o'zining mobil ilovasida ruxsatsiz bildirishnomalar yuborilganidan so'ng kiberxavfsizlik hodisasi sodir bo'lganini tasdiqladi.

Nyu-Jersi shtatidagi sanoat kompaniyasining sobiq xodimi o'z ish beruvchisining tarmoqlariga kiberhujum uyushtirgani uchun 32 oyga qamaldi.

BleepingComputer ma'lumotlariga ko'ra, xakerlar Rejetto HFS serverlaridagi CVE-2026-61500 zaifligidan foydalangan holda hujumlar uyushtirishga tayyorgarlik ko'rmoqda.

Dell kompaniyasi System Update buyruqlar satri vositasida aniqlangan kritik zaiflikni zudlik bilan bartaraf etishga chaqirdi.

Daniya hukumatining ma'lumotlar bazasiga uyushtirilgan kiberhujum natijasida 8 million kishining ism, manzil va davlat shaxsiy raqamlari o'g'irlandi.

Citrix kompaniyasi NetScaler qurilmalaridagi zero-day zaifligini bartaraf etish uchun favqulodda yangilanishlarni taqdim etdi.

Internetda 'Rey' nomi bilan tanilgan ShinyHunters a'zosi Iordaniyada hibsga olingan va FQBga boshqa xakerlarni topishda yordam bermoqda.

Xitoylik kiberjinokatchilar suv ta'minoti, telekommunikatsiya operatori va davlat idoralariga hujum qilishdi.

MyChart tizimi bilan tanilgan Epic kompaniyasi bemorlar ma'lumotlarini himoya qilish uchun mahsulot ishlab chiqishni vaqtincha to'xtatdi.

13 milliondan ortiq obunachiga ega Microsoft kompaniyasining X tarmog'idagi rasmiy akkaunti noma'lum shaxslar tomonidan buzib kirilib, kripto tokenlarni targ'ib qiluvchi sxema uchun ishlatildi.

Kiberxavfsizlik giganti Fortinet o'zining FortiMail tizimida aniqlangan jiddiy zaiflik bo'yicha shoshilinch og'on e'lon qildi, u allaqachon real hujumlarda ishlatilmoqda.

Magnet Forensics kompaniyasi so'nggi ma'lumotlarga ko'ra, iPhone qurilmalarining 72 soat davomida qulfdan chiqarilmaganda avtomatik ravishda qayta ishga tushish funksiyasini chetlab o'tish yo'lini topdi.

"Operation KillSwitch" maxsus operatsiyasi natijasida KillSec tovar-tovlamachilik guruhining infratuzilmasi yo'q qilindi va gumonlanuvchilar qo'lga olindi.

Pentagonning kadrlar boshqaruvi tizimiga qilingan kiberhujum oqibatida 3 milliondan ortiq harbiy xizmatchining shaxsiy ma'lumotlari sizib chiqdi.

Star Blizzard guruhi o'zining CosmicPulse bekdorini o'rnatish uchun RedFlick deb nomlangan yangi kiberhujum taktikalarini ishga tushirdi.

Mudofaa vazirligi millionlab amaldagi va sobiq harbiylar ma'lumotlari o'g'irlangani haqida ogohlantirdi.

BleepingComputer xabariga ko'ra, GitHub xavfsizlik choralariga qaramay, iyul oyida ochiq repozitoriylarda 543 mingdan ortiq maxfiy ma'lumotlar hali ham amal qilishda davom etgan.

AQSh Kiberxavfsizlik va infratuzilma xavfsizligi agentligi MikroTik RouterOS tizimidagi masofadan turib boshqarish imkonini beruvchi muhim zaiflik haqida ogohlantirdi.

Xavfsizlik bo'yicha tadqiqotchi Microsoft'ga tegishli ulkan ma'lumotlar bazasiga kirish imkonini beruvchi zaiflikni aniqlagani haqida ma'lumot berdi.

Mashhur masofaviy kirish dasturi TeamViewer o'z foydalanuvchilarini yuqori darajadagi xavfli zaifliklar bo'yicha zudlik bilan choralar ko'rishga ogohlantirdi.

Niderlandiya politsiyasi Ticketmaster, Rockstar Games va FBI kabi yirik tashkilotlarga hujum qilgan ShinyHunters guruhi bilan aloqador 24 yoshli Amsterdam aholisini qo'lga oldi.

Mashhur Signal xavfsiz messenjeri 8.30-versiyasini chiqarib, barcha asosiy operatsion tizimlar uchun xavfsiz zaxira nusxalash funksiyasini to'liq ishga tushirdi.

Kiberxavfsizlik mutaxassislari Citrix NetScaler zaifligidan foydalangan holda maxsus web shell va zararli dasturlar tarqatilayotganini aniqlashdi.

AQShda ko'p yillik biznes elektron pochtasini buzish va fishing kampaniyalarida qatnashgani uchun sobiq harbiylar uzoq muddatli qamoq jazosiga hukm qilindi.

Tadqiqotchilar Intel protsessorli Linux tizimlarida root paroli xeshlarini 3-5 daqiqada o'g'irlovchi yangi BTR hujumini aniqladilar.

Amerikaning Kiteworks kompaniyasi o'z tizimlarida topilgan kritik zaiflikni muvaffaqiyatli yamadi va avvalroq berilgan ehtiyot chorasi bo'yicha ogohlantiruvni bekor qildi.

Tadqiqotchilar noto'g'ri sozlangan minglab Supabase ma'lumotlar bazalarida shaxsiy ma'lumotlar, parollar va autentifikatsiya tokenlari oshkor bo'lib qolganini aniqladilar.
Kiberxavfsizlik agentligi hukumat idoralariga tarmoqni himoya qilish uchun chorshanbagacha muhim muddat belgiladi.

Kiberxavfsizlik agentliklari va mutaxassislar Citrix NetScaler foydalanuvchilariga xavfsizlik yamoqlari chiqqunga qadar tizimlarni vaqtincha o'chirishni tavsiya qilmoqdalar.

Cloudflare kompaniyasi Containers va Sandboxes xizmatlarida aniqlangan jiddiy xavfsizlik zaifligini bartaraf etdi. Bu nosozlik boshqa mijozlarning qoldiq ma'lumotlariga ruxsatsiz kirish imkonini bergan edi.

Mashhur ShinyHunters tovlamachilar guruhi Oracle PeopleSoft tizimidagi xavfsizlik kamchiligini chetlab o'tish uchun URL-kodlash usulidan foydalana boshladi.

Xavfsiz fayl almashish dasturlarini taqdim etuvchi Kiteworks kompaniyasi kiberhujum xavfi tufayli butun dunyo bo'ylab mijozlarini serverlarni vaqtincha to'xtatib turishga chaqirdi.

Mashhur Clop ransomware guruhi o'zining ma'lumotlar sizib chiqadigan sayti Grav CMS'dagi zaiflik tufayli buzib kirilganidan so'ng yangi Tor manziliga ko'chib o'tdi.

WordPress uchun mo'ljallangan mashhur Elementor plaginida aniqlangan xavfsizlik xatosi tajovuzkorlarga sayt ustidan to'liq nazorat o'rnatish imkonini berishi mumkin.

Kosovo fuqarosi shaxsiy ma'lumotlar va kiberjinoyat vositalarini sotuvchi yirik noqonuniy Rydox onlayn marketpleysini boshqargani uchun o'z aybiga iqror bo'ldi.

Kanadan Kiber Xavfsizlik Markazi May oylagi yopilgan kritikal Roundcube xatosi hozir kod injectiya orqali hujumlarda aktiv foydalanilayotganini bildirdi.

AQShning Kiberxavfsizlik agentligi fydral idoralarga JetBrains TeamCity zaifligidan fidyakor guruhlar foydalana boshlagani haqida ogohlantirish e'lon qildi.

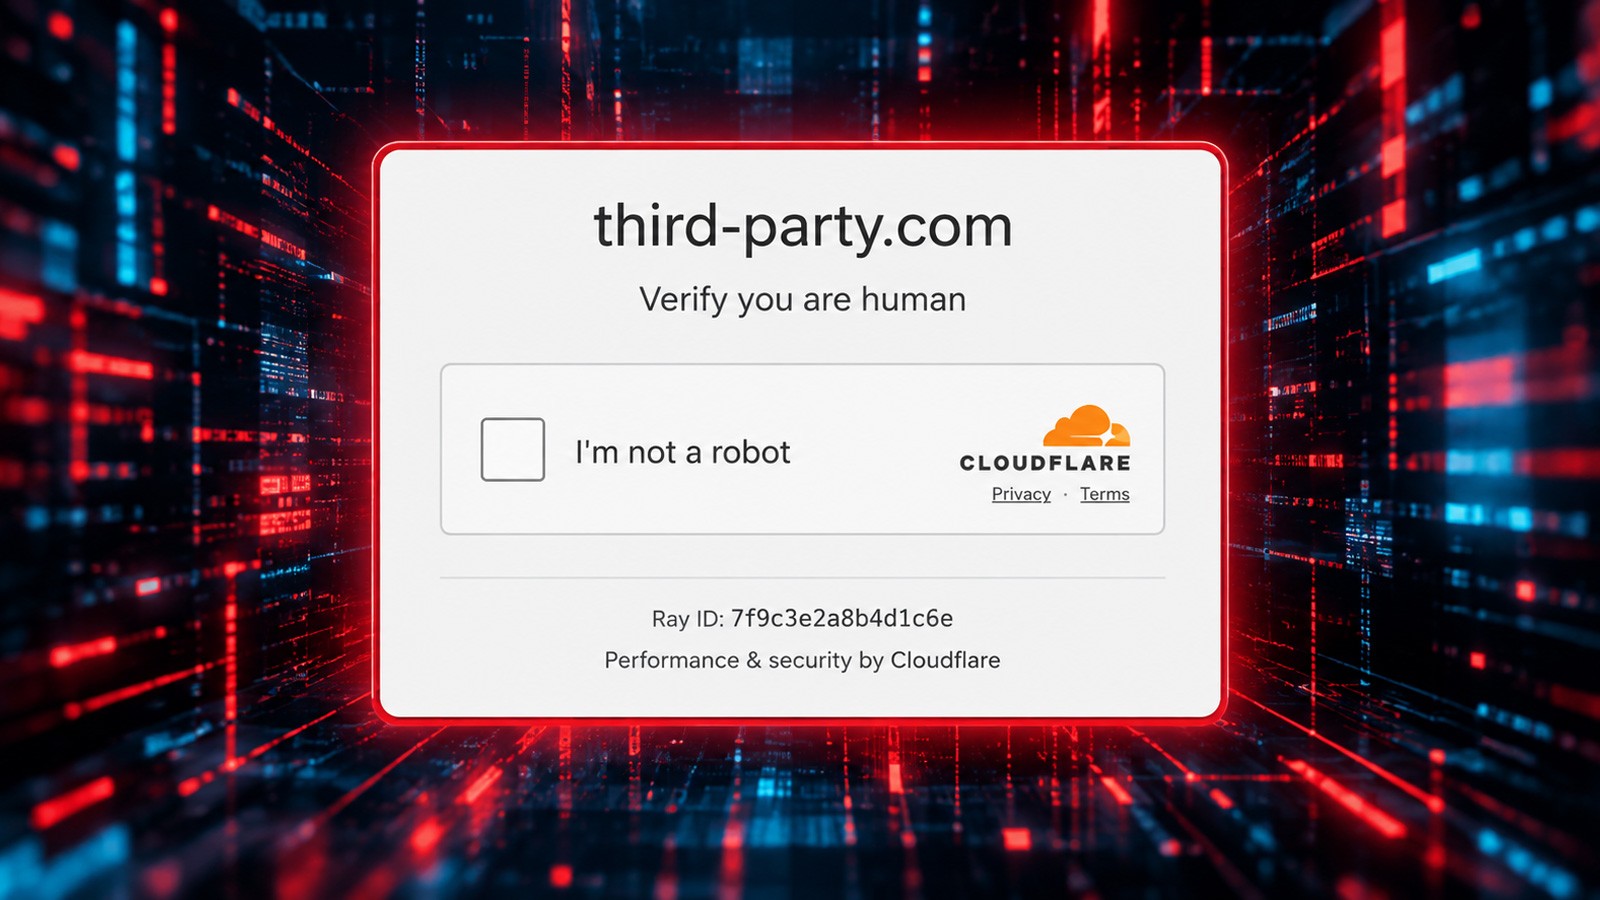
Dasturchilar ko'p ishlatadigan third-party.com domeni orqali Windows foydalanuvchilariga qarshi soxta Cloudflare tekshiruvi va PowerShell buyruqlari yordamida hujumlar amalga oshirilmoqda.

Kiberjinokatchilar TVTap IPTV ilovasi niqobi ostida RemControl deb nomlangan xavfli Android banking zararli dasturini tarqatishni boshladi.

Kiberjinoyatchilar korporativ infratuzilmani nazorat qiluvchi tarmoq boshqaruv tizimlariga faol hujum qilmoqda.

Cheklangan huquqlarga ega Kubernetes foydalanuvchisi Google Kubernetes Config Connector imkoniyatlaridan foydalanib, butun Google Cloud tashkiloti ustidan nazorat o'rnatishi mumkin.

Arista Networks kompaniyasi VeloCloud Orchestrator On-Prem tizimlarida faol ravishda suiiste'mol qilinayotgan xavfsizlik kamchiligini bartaraf etish uchun tezkor yamoqlar taqdim etdi.

Microsoft kompaniyasi sentabr oyi xavfsizlik yangilanishlari ayrim Windows 11 tizimlarida Always On VPN ulanishlarining uzilishiga sabab bo'lishi mumkinligini ma'lum qildi.

F5 kompaniyasi remote code execution hujumlarida faol foydalanilayotgan BIG-IP APM nol kun zaifligi uchun shoshilinch xavfsizlik yangilanishlarini chiqardi.

Tadqiqotchilar xakerlarga imtiyozli kirish orqali soxta tashqi MFA provayderlarini ro'yxatdan o'tkazib, parollarni o'g'irlashga imkon beruvchi hujum usulini aniqladilar.

Kiberxavfsizlik mutaxassislari Xitoy bilan bog'liq xakerlar guruhining davlat idoralari va boshqa tuzilmalarga hujumlarini aniqladi.

Noma'lum xakerlar guruhi Federal Qidiruv Byurosining barcha xodimlariga tegishli ma'lumotlarni qo'lga kiritganini ma'lum qildi.

ShinyHunters tovlamachilar guruhi Oracle PeopleSoft zero-day zaifligidan foydalanib, FXX tizimiga kirgani va xodimlar haqidagi ma'lumotlarni o'g'irlaganini da'vo qilmoqda.

Mashhur ShinyHunters guruhining ta'kidlashicha, ular AQSh Federal qidiruv byurosi bazasiga kirib, agentlar hamda nomzodlarning shaxsiy ma'lumotlarini qo'lga kiritgan.

Irlandaning ma'lumotlar himayosi regulatori Google-ni foydalanuvchilarning joylashuv tarixi va veb aktivitati bilan bog'liq ma'lumotlarni noto'g'ri ishlatish uchun jinoyatga topshirdi.

Tadqiqotchi Abdelhamid Naceri Microsoft Defender'ning yangi zero-day zaifligini e'lon qildi, bu xavfsizlik vositalarining yangilanishiga to'sqinlik qilmoqda.

Irlandiyaning Ma'lumotlarni himoya qilish komissiyasi foydalanuvchilarning joylashuv ma'lumotlarini qayta ishlash qoidalari buzilgani uchun Google kompaniyasiga yirik jarima solishdi.

Elektron tijorat platformasi BigCommerce uchinchi tomon Ribon ilovalari orqali onlayn do'konlarga zararli skriptlar kiritilgani yuzasidan xavfsizlik ogohlantirishi bilan chiqdi.

AQShning Kiberxavfsizlik agentligi hakerlar Linux yadrosidagi uchta muhim zaiflikdan faol foydalanayotganini ma'lum qildi va ular bo'yicha chora ko'rishga chaqirdi.

Irlandiya ma'lumotlarni himoya qilish komissiyasi Google kompaniyasini GDPR qoidalarini buzgani uchun yirik jarimaga tortdi.

Apple kompaniyasi iOS 27 yangilanishida foydalanuvchilarni firibgarlikdan himoya qiluvchi Impersonation Risk Detection funksiyasini taqdim etdi.

Mashhur ShinyHunters guruhi Clop ransomware guruhining ma'lumotlar sizdiriladigan saytiga hujum qilib, server ma'lumotlari va shaxsiy kalitlarni qo'lga kiritdi.

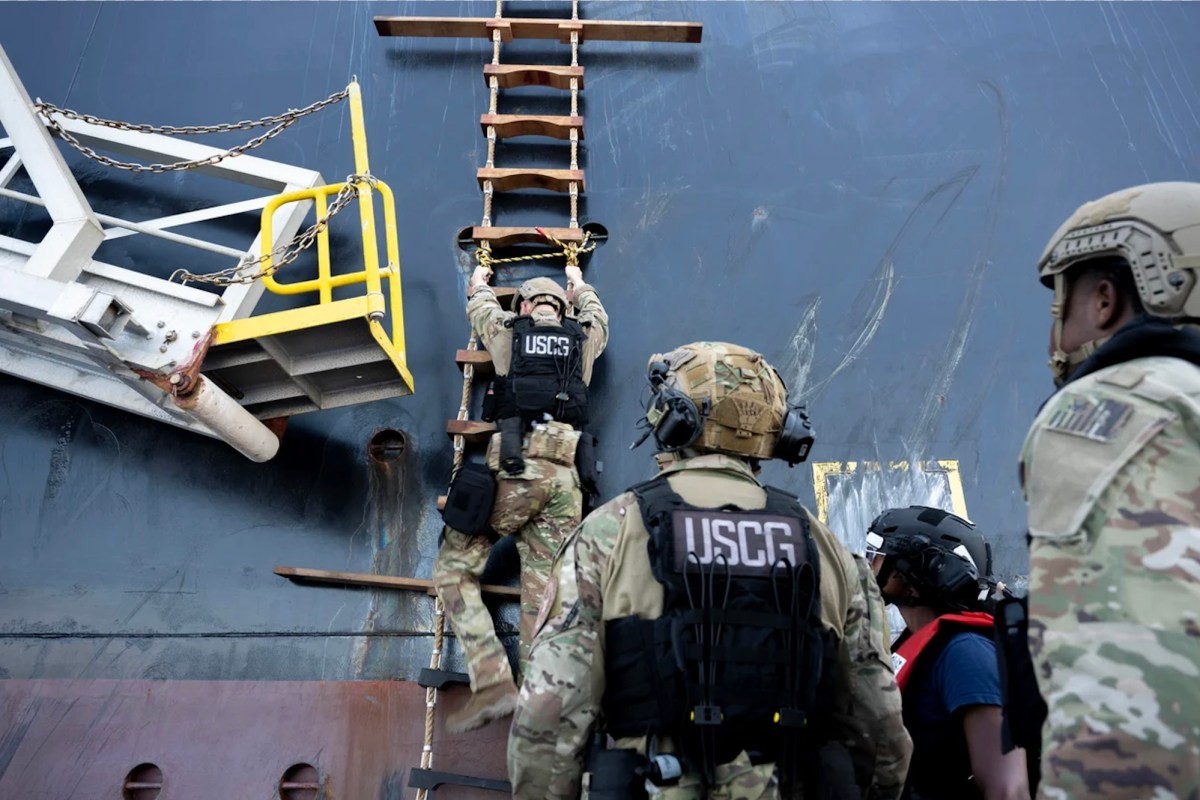
FQB va Qirg'oq xavfsizligi xizmati bort tarmoqlari buzib kirilgan neft tankerlarini tekshiruvdan o'tkazmoqda.

Kiberjinoyatchilar SEO optimizatsiyalashgan GitHub omborlari orqali mashhur dasturiy ta'minot nomidan foydalanib, Rapuncel deb nomlangan yangi zararli dasturni tarqatishmoqda.

Check Point Software boshqaruv tizimlarida root huquqlari bilan kodni bajarishga imkon beruvchi muhim zaiflikni bartaraf etish bo'yicha xavfsizlik yangilanishlarini chiqardi.

Apple kompaniyasi Buyuk Britaniya hukumatining foydalanuvchi ma'lumotlarini shifrlash bo'yicha maxfiy buyrug'i ustidan sudga murojaat qildi.

Mashhur Brevo platformasi kiberhujumga uchradi. Hakerlar o'g'irlangan Cloudflare API kaliti yordamida mijozlar veb-saytlariga zararli ClickFix skriptlarini joylashtirdilar.

Taniqli kiberxavfsizlik platformasi CrowdSec manba kodining internetga sizib chiqishi texnologiya hamjamiyatida muhokamalarga sabab bo'ldi.

AQSh Federal qidiruv byurosi (FQB) eng uzoq ishlab kelayotgan NightmareStresser DDoS-platformasining domenlarini musodara qildi.

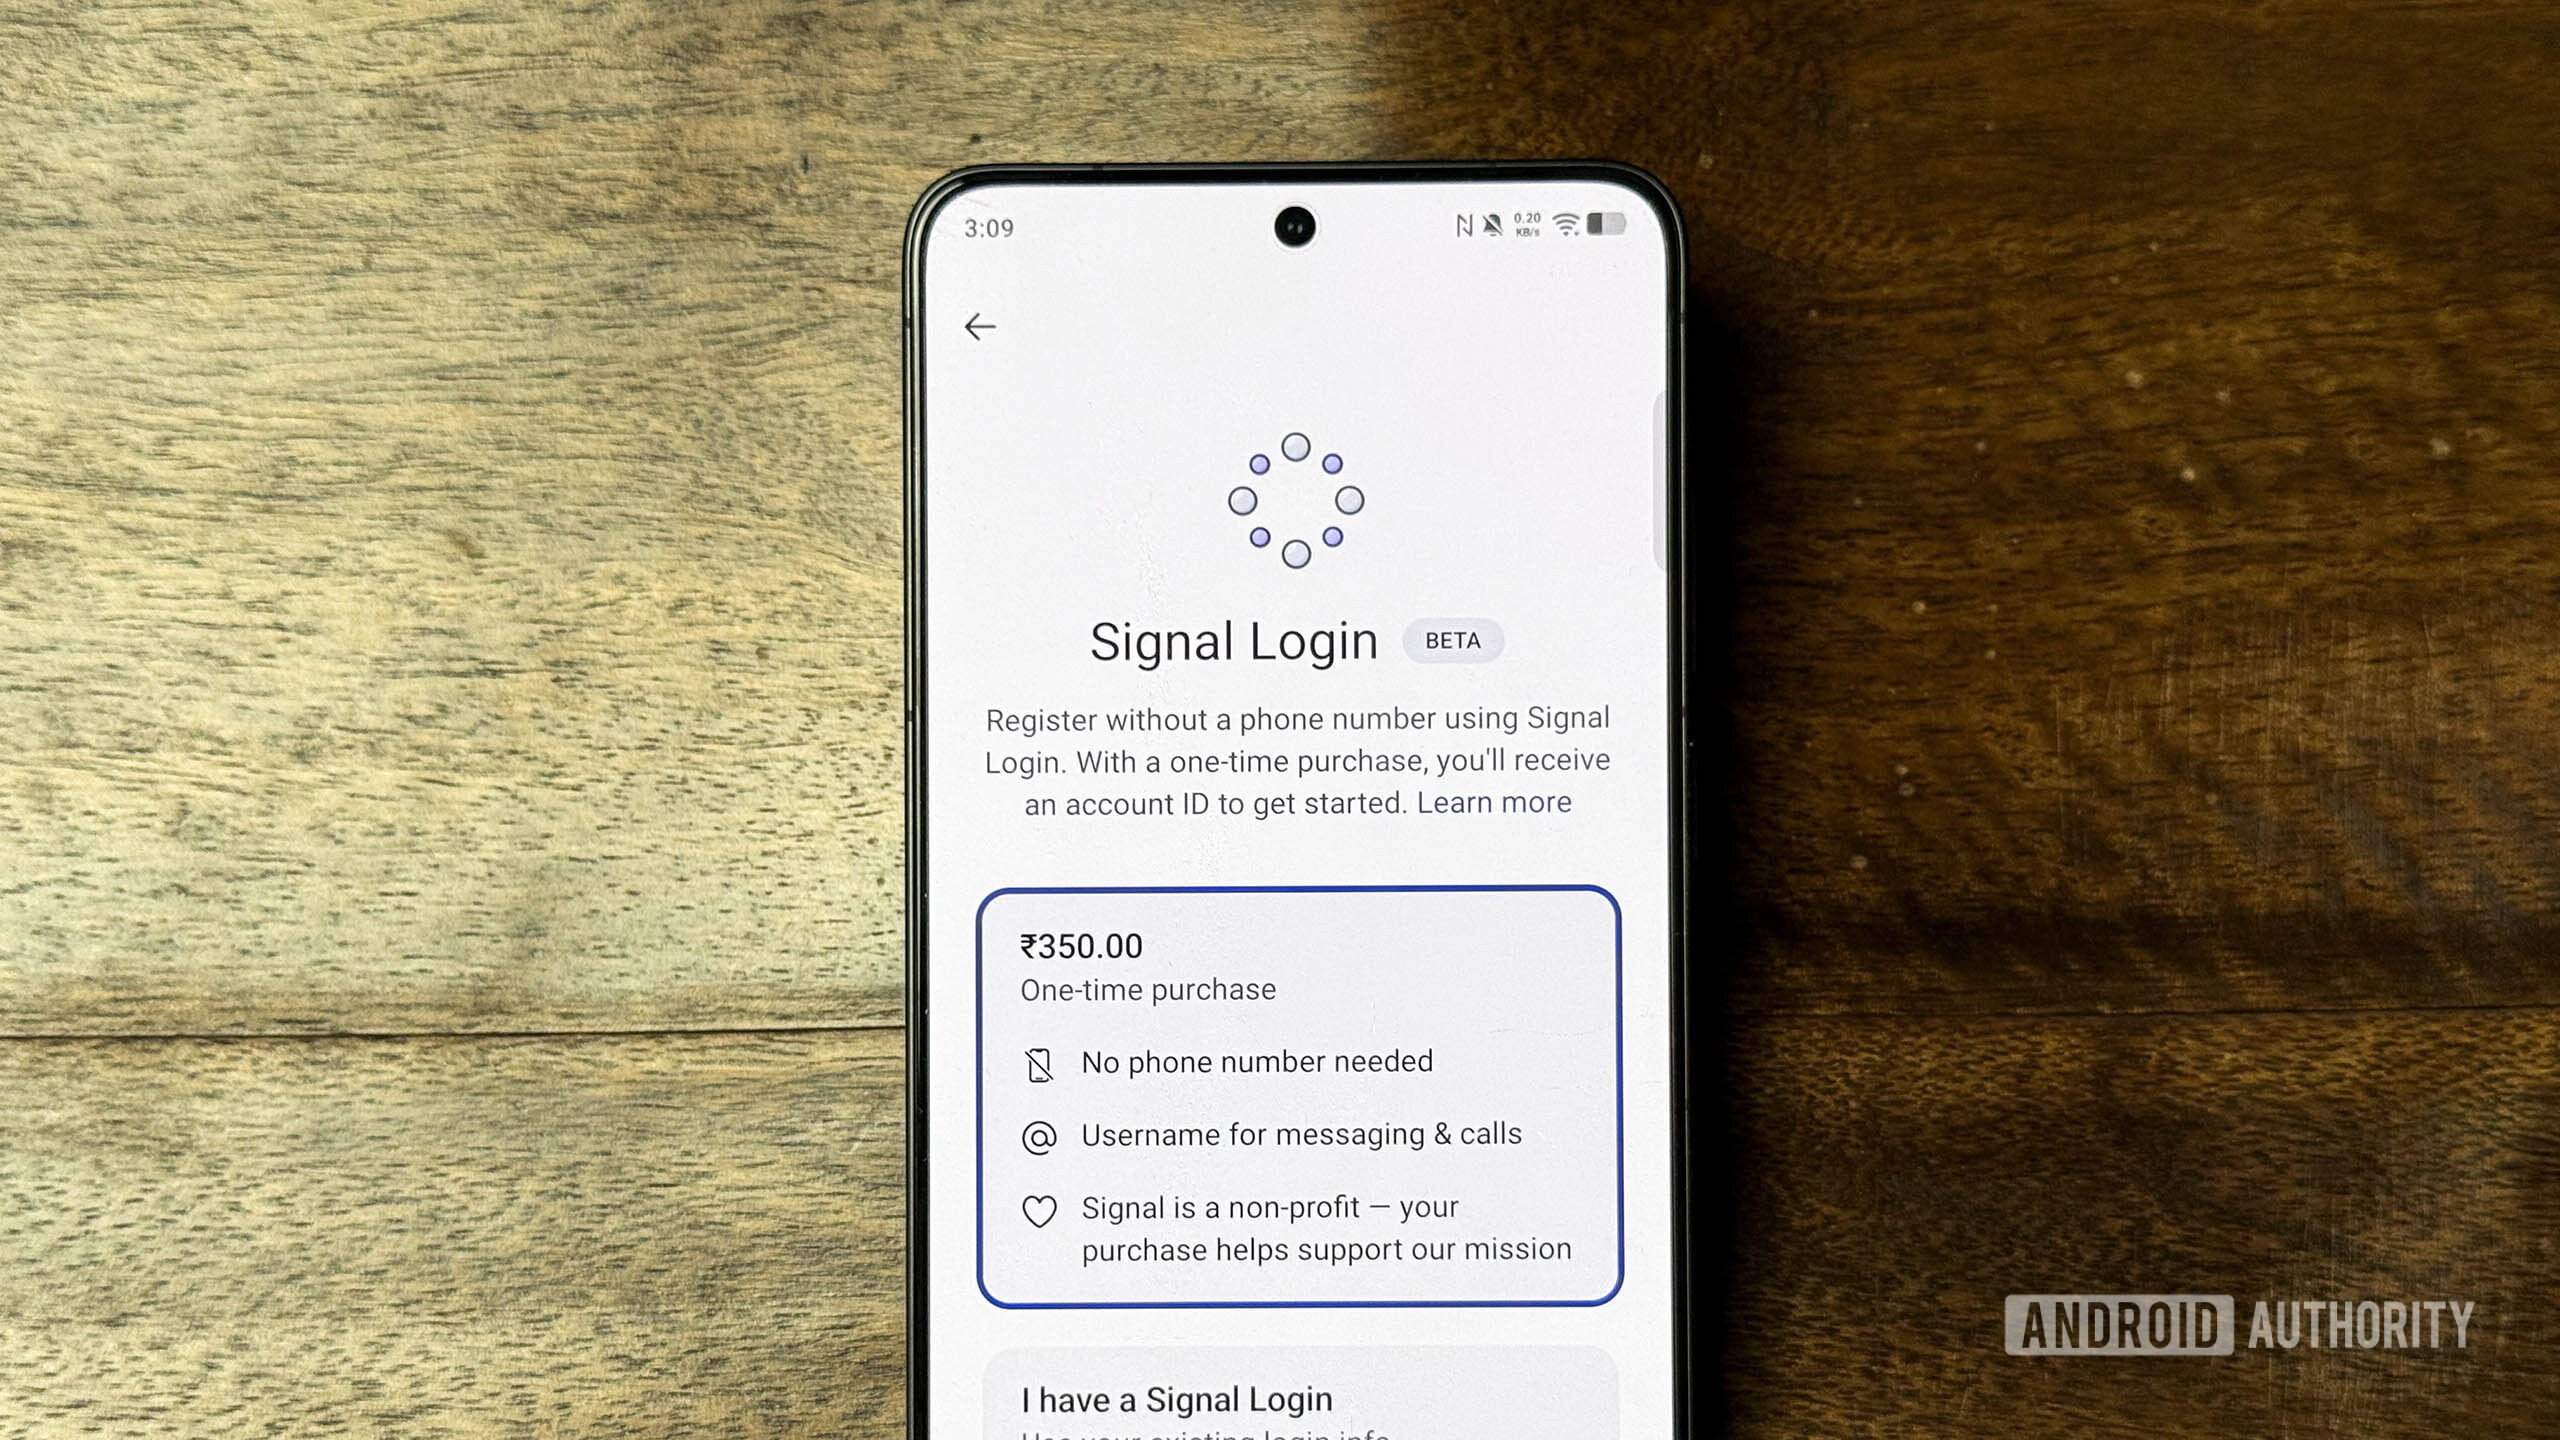
Mashhur xavfsiz messenjer Signal foydalanuvchilarga telefon raqamini ko'rsatmasdan turib ro'yxatdan o'tish imkonini beruvchi yangi funksiya ustida ishlamoqda. Bu maxfiylikni yanada oshiradi.

Cisco kompaniyasi faol ravishda hujumlarda qo'llanilayotgan Identity Services Engine tizimidagi eng yuqori darajadagi xavfsizlik kamchiligini bartaraf etish uchun yangilanishlarni chiqardi.

Google kompaniyasi o'zining sentabr oyi uchun mo'ljallangan Pixel yangilanishida jiddiy zaiflik bartaraf etilganini ma'lum qildi.

2025-yil o'rtalaridan beri faoliyat yuritayotgan banking troyani KREMLIN vositalar to'plami yordamida Chrome va Edge brauzerlariga maxfiy kengaytmalarni o'rnatib, foydalanuvchilar ma'lumotlarini o'g'irlamoqda.

ShinyHunters guruhi Florida shtati idorasi talab qilingan tovlamachilik pulini to'lamagani uchun o'g'irlangan fayllarni internetga sizdirib yubordi.

Google Pixel telefonlari modemidagi xavfsizlik zaifligi cheklangan va nishonga olingan hujumlarda foydalanilgan bo'lishi mumkinligini bildirdi.

Apple iPhone foydalanuvchilarini firibgarlardan himoya qiluvchi 'Impersonation Risk Detection' funksiyasini taqdim etdi.

AQSh Kiberxavfsizlik va infratuzilmani muhofaza qilish agentligi ConnectWise ScreenConnect dasturidagi kritik xavflilik darajasidagi zaiflik allaqachon hujumlarda qo'llanilayotganini ma'lum qildi.

Acronis kompaniyasi cPanel va boshqa boshqaruv panellari uchun mo'ljallangan zaxira nusxasi plaginida faol ravishda suiiste'mol qilinayotgan xavfli zaiflikni aniqladi.

Xavfsizlik mutaxassislari atigi 25 daqiqada Baseten kompaniyasining ishlab chiqarish darajasidagi GitHub tizimiga admin huquqi bilan kirishga muvaffaq bo'lishdi.

WordPress uchun moʻljallangan mashhur WooCommerce Wholesale Lead Capture plaginidagi jiddiy zaiflik tufayli xakerlar saytlarga PHP bekdorlarni oʻrnatmoqda.

AQSh kiberxavfsizlik agentligi VMware tizimidagi jiddiy nosozlik bo'yicha ogohlantirib, kiberjinoyatchilar uni faol nishonga olayotganini bildirdi.

Cisco kompaniyasi hujumlarda faol foydalanilayotgan muhim Secure Email Gateway xavfsizlik kamchiligini bartaraf etishga chaqirdi.

Apple kompaniyasi macOS operatsion tizimining yangi versiyalari va xavfsizlik yamalarini chiqardi. Ushbu yangilanishlar 200 dan ortiq xavfsizlik kamchiliklarini yopadi.

Apple foydalanuvchilar e'tiboriga havola etilgan yangi iOS 27 va iPadOS 27 operatsion tizimlaridagi xavfsizlik yangilanishlari va muammolar yechimlarini ochiqladi.

Internetga ochiq qoldirilgan Vite dasturlash serverlari ommaviy kiberhujum nishoniga aylandi. Tajovuzkorlar bulutli infratuzilma ma'lumotlarini qo'lga kiritishga urinmoqda.

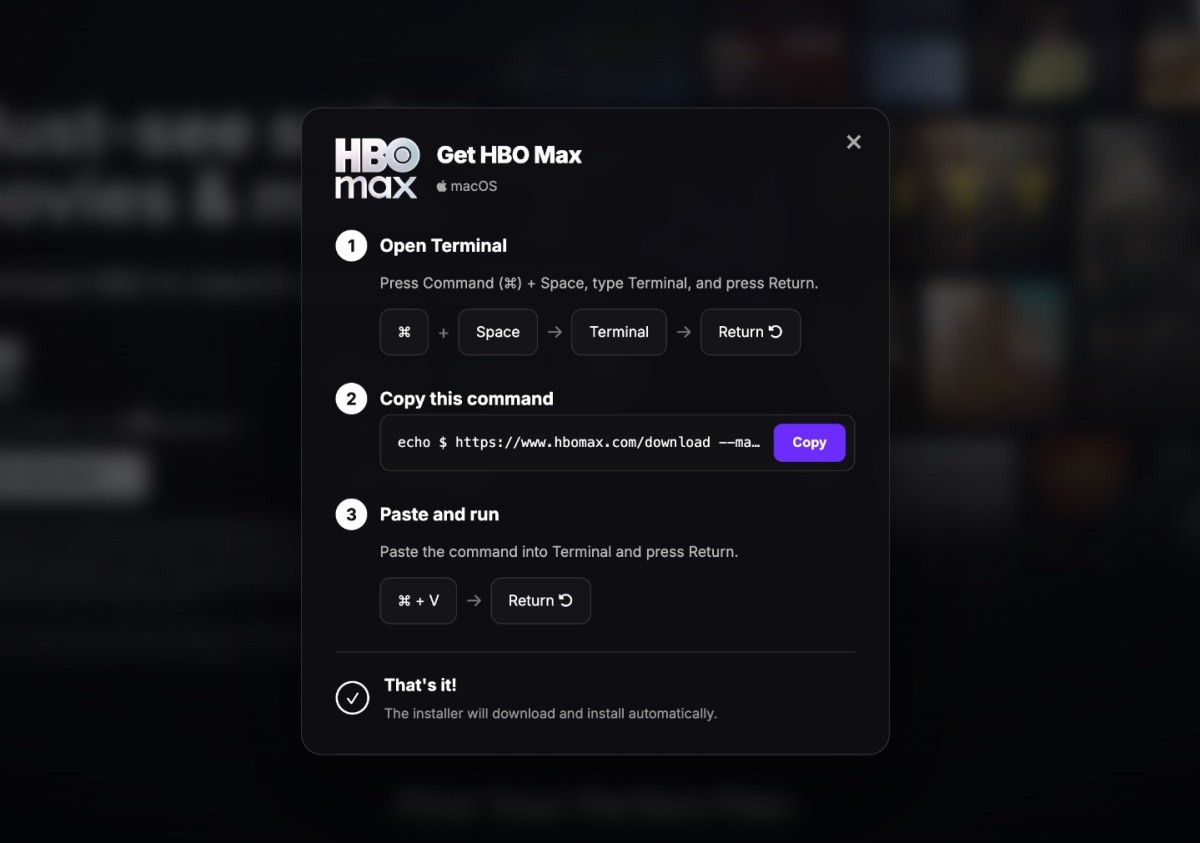
HBO Max kompaniyasining rasmiy Reddit sahifasi buzib kirilib, Windows va macOS foydalanuvchilariga ma'muriyat o'g'irlovchi viruslarni tarqatish uchun foydalanildi.

Chrome va Firefox doʻkonlaridan yuklab olingan JeetBot Twitch kengaytmasi foydalanuvchilarning maxfiy tokenlarini uchinchi tomon bot xizmatiga sizdirayotgani aniqlandi.

Mashhur Homebrew paketlar menejerining yangi versiyasi o'z ichiga rasmiy BrewUI grafik interfeysi va zaifliklarni skanerlash vositasini oldi.

Reddit'dagi soxta HBO Max reklamalari orqali tarqalayotgan yangi ClickFix kiberxavfi dunyo bo'ylab kompyuter egalarini xavf ostiga qo'ymoqda.

Yangi Mantax Otax zararli dasturi fayllarni shifrlash, shaxsiy ma'lumotlarni o'g'irlash va qurbonlarni shantaj qilish xususiyatlarini o'zida mujassam etgan.

Mashhur VPN xizmati Surfshark xatolik tufayli internetga ochiq qolgan ichki test serveriga xakerlar kirganini ma'lum qildi.

Cisco Talos xavfsizlik markazi Secure Firewall Management Center dasturidagi ikkita xavfli zaiflik ransomware guruhlari va davlat xakerlari tomonidan suiiste'mol qilinganini ma'lum qildi.

Identifikatsiyani tasdiqlash bilan shug'ullanuvchi IDScan kompaniyasi bulutli platformasidagi ma'lumotlarga xakerlar kirganini tasdiqladi.

Prophet Security mutaxassislari 2026-yilning may va iyul oylari oralig'ida mijozlar muhitida kuzatilgan hujumlar tahlilini e'lon qildi.

Bir nechta kiberjosuslik guruhlari Microsoft Windows va Google Chrome dasturlaridagi yangi zero-day zaifliklariga asoslangan BlueMoon eksploylari to'plamini ishga tushirdi.

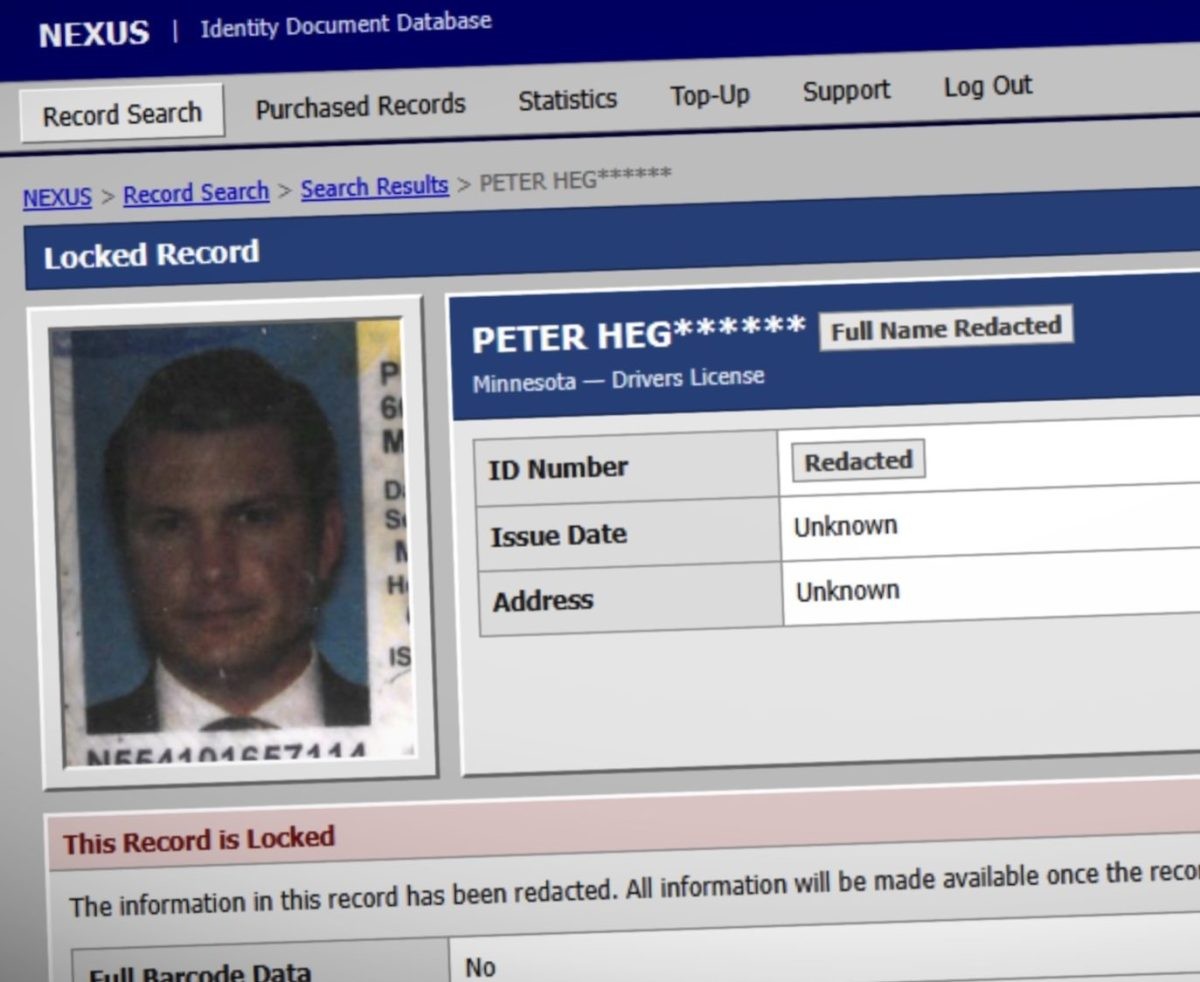
Mashhur IDScan shaxsni tasdiqlovchi kompaniya ma'lumotlar bazasi sizib chiqqanini tasdiqladi. Hodisa natijasida 150 milliondan ortiq haydovchilik guvohnomalari o'g'irlangan.

Trezor kompaniyasi uchinchi tomon elektron pochta xizmatiga qilingan hujum oqibatida foydalanuvchilar fishing xurujlariga nishon bo'layotganini ma'lum qildi.

Taniqli tibbiyot kompaniyasi AdaptHealth iyul oyida yuz bergan kiberhujum vaqtida millionlab foydalanuvchilarning shaxsiy ma'lumotlari xavf ostida qolganini tasdiqladi.

Cisco kompaniyasi Secure Firewall Management Center dasturiy ta'minotidagi CVE-2026-20079 zaifligi real kiberhujumlarda ishlatilayotganini tasdiqladi.

Tibbiy texnologiyalar sohasidagi yetakchi kompaniya hisoblangan Veradigm uchinchi tomon ta'minotchisidagi kiberxavfsizlik hodisasi tufayli bemorlarning shaxsiy ma'lumotlari sizib chiqqanini tasdiqladi.

Ko'p faktorli autentifikatsiya xavfsizlikni kuchaytirgan bo'lsa-da, xakerlar parol va usullarni tiklash jarayonlarini nishonga olmoqda.

Nightmare Eclipse deb nomlangan xavfsizlik tadqiqotchisi Microsoft sentabr oyi yangilanishlarini chiqargandan so'ng ShieldCrash nomli yangi nol kunlik zaiflikni e'lon qildi.

F5 BIG-IP APM muhitlaridagi qurilmalarga hujum qilgan yangi Linux rootkit xotiraga to'g'ridan-to'g'ri faylsiz veb-shell kiritishga qodir.

Yevropa Ittifoqining Kiberchidamlilik aktining zaifliklar haqida xabar berish talablari kuchga kirdi va ishlab chiqaruvchilarga qisqa muddatlar belgilanmoqda.

SAP sentabr oyi xavfsizlik yangilanishlarida bir nechta mahsulotlaridagi 20 ta zaiflikni bartaraf etdi, ular orasida SAP yadro kodidagi o'ta xavfli xotira buzilishi xatosi ham bor.

Xavfsizlik tadqiqotchilari Vyetnam bilan bog'langan parvozlarni ro'yxatga olish tizimidagi zaiflik orqali millionlab yo'lovchilarning shaxsiy ma'lumotlari ochiqlanganini aniqladilar.
BigBear 2.0 deb nomlangan fishing-as-a-service vositasi 258 ta tashkilotda ko'p faktorli autentifikatsiyani chetlab o'tib, 5000 dan ortiq Microsoft 365 ma'lumotlarini o'g'irladi.

Internetga ulangan MikroTik routerlaridagi ikkita yangi zaiflik xakerlar tomonidan qurilmalarni nazorat qilish uchun ishlatilmoqda.

ConnectWise kompaniyasi ScreenConnect masofaviy kirish dasturidagi yangi zaiflik bo'yicha ogohlantirish berib, hali rasmiy patch chiqmasidan oldin vaqtinchalik himoya choralarini e'lon qildi.

Kiberjinoyatchilar elektron pochta xavfsizlik filtrlarini chetlab o'tish uchun ASCII smuggling texnikasini o'zlashtirdilar.

Minglab kichik biznes veb-saytlari buzib kirilib, BNB Smart Chain tarmog'idagi aqlli kontraktlarda saqlanayotgan ClickFix zararli kodlarini tarqatish uchun ishlatilmoqda.

Chromium asosidagi brauzerlarning barcha versiyalarida xavfsizlik tizimini chetlab o'tishga imkon beruvchi jiddiy RCE zaifligi faol ravishda ekspluatatsiya qilinmoqda.

Shaxsni tasdiqlovchi IDScan kompaniyasi xakerlar hujumiga uchrab, 153 milliondan ortiq haydovchilik guvohnomalari sotuvga qo'yilgani ortidan sudga tortildi.

Citrix NetScaler'dagi muhim xavfsizlik zaifligi kiberhujumchilarning maqsadiga aylandi.

Apple 2027-yilda yangi uy xavfsizligi va monitoring xizmatini ishga tushirishni rejalashtirmoqda.

Yashirin tadqiqotchi tomonidan taqdim etilgan 'FalconFlank' zero-day ekspluati Windows tizimlarida huquqlarni oshirishga imkon beradi.

Senatorning xati AQSH harbiyatining xorijiy duşmanlar tomonidan joylashuv ma'lumotlari orqali harakatlanishni oldini olish uchun reklama kuzatuvini askar qurilmalarida o'chirishini tasdiqladi.

Google Chrome brauzerida V8 motorda topilgan jiddiy xavfdan himoya qilish uchun yangilanish chiqarildi.

Xakerlar yildan ortiq vaqt davomida shaxsni tasdiqlovchi kompaniyalar tomonidan tekshirilgan barcha ma'lumotlarning jonli oqimiga to'g'ridan-to'g'ri kirish imkoniyatiga ega bo'lishgani ma'lum bo'ldi.

Hakerlar Coder kompaniyasining Cloudflare infratuzilmasiga bostirib kirib, foydalanuvchi ma'lumotlarini o'g'irlaydigan zararli Terraform modullarini tarqatishdi.

Hewlett Packard Enterprise ArubaOS-CX tarmog'i operatsion tizimida masofadan turib kod bajarishga olib kelishi mumkin bo'lgan jiddiy zaiflikni bartaraf etdi.

Kiberjinoyatchilar xodimlarning shaxsiy ma'lumotlari va parollarini o'g'irlash uchun infostealer dasturlaridan foydalanmoqda. Ushbu maqolada xavfsizlik mutaxassislari bunday xavflarga qanday javob berishi kerakligi tushuntiriladi.

Mashhur Plex platformasi foydalanuvchilarni kompyuter ilovalari va media serverlarini zudlik bilan yangilash haqida ogohlantirdi.

Shaxsni tasdiqlovchi hujumlar sayti o'g'irlangan haydovchilik guvohnomalari haqida ma'lumot e'lon qildi, shundan so'ng jinoyatchilar resursi yopildi.

JFrog Artifactory platformasidagi muhim autentifikatsiyani chetlab o'tish zaifligi xakerlar tomonidan ma'muriy huquqlarni beruvchi tokenlarni soxtalashtirish uchun ishlatilmoqda.

Kiberxavfsizlikka chidamlilik faqat zaxira nusxalari yoki oxirgi nuqtalarni aniqlash bilan cheklanmaydi. Acronis kompaniyasi boshqariladigan xizmat provayderlari (MSP) mijozlar muhitida sinab ko'rishi zarur bo'lgan oltita asosiy imkoniyatni e'lon qildi.

Kiberxavfsizlik bo'yicha yetakchi CrowdStrike kompaniyasi va federal huquq-tartibot idoralari sakkiz yil mobaynida kriptovalyuta mablag'larini yashirincha o'g'irl ishlab kelgan yirik zararli dastur tarmog'ini bartaraf etdi.

Dropbox foydalanuvchilarni Lenovo elektron pochta xabarnomasi tizimidagi nosozlik orqali ularning akkauntlariga ruxsatsiz kirishlar yuz bergani haqida ogohlantirmoqda.

Darknetda 153 milliondan ortiq raqamli haydovchilik guvohnomalari sotuvga qo'yilishi ortidan FBR tergov ishlarini boshlab yubordi.

Microsoft kelasi oydan boshlab Windows 11 operatsion tizimining xotira yaxlitligi xavfsizlik funksiyasini yanada ko'proq qurilmalarga kengaytirishni boshlaydi. Ushbu himoya vositasi zararli kodlarning oldini olishga qaratilgan bo'lsa-da, u o'yin unumdorligini pasaytirishi mumkin.

Kiberjinoyatchilar SonicWall SMA1000 masofaviy boshqaruv shlyuzlaridagi ikkita yangi nol-kun zaifligidan faol foydalanishmoqda.

Darknetda 153 milliondan ortiq haydovchilik guvohnomalarining raqamli nusxalarini sotayotgan yangi xizmat yuzasidan FQB rasmiy tergov boshladi.

Kiberjinoyatchilar qonuniy Faronics Deploy platformasini suiiste'mol qilib, foydalanuvchilar kompyuterlariga zararli ScreenConnect dasturini o'rnatmoqda.

Kiberjinoyatchilar BGP marshrutizatsiyasini o'zgartirib, Virtualizor VPS boshqaruv dasturining yangilanish infratuzilmasini buzib kirishdi va foydalanuvchilarga zararli kodlarni yuborishdi.

Mashhur bulutli saqlash xizmati Dropbox foydalanuvchilariga ularning hisoblariga ruxsatsiz kirish holatlari kuzatilgani haqida ogohlantirish xatlarini yubordi.

Dunyo bo'ylab millionlab foydalanuvchilar foydalanadigan minglab Microsoft Exchange serverlari muhim zaiflik tufayli xavf ostida turibdi.

PaperCut NG va MF dasturiy ta'minotidagi yangi xavfsizlik kamchiliklari nol-kun hujumlaridan keyin ma'lumotlarni o'g'irlash uchun suiiste'mol qilinmoqda.

Microsoft mutaxassislari Windows Terminal orqali zararli skriptlarni ishga tushirishga majbur qiluvchi TerminalFix hujumlari haqida ogohlantirdi.

METR va Redwood tadqiqotchilari mashhur HuggingFace platformasiga qilingan xakerlik hujumi yuzasidan batafsil postmortem hisobotini e'lon qilishdi.

Omarchy tizimidagi jiddiy xavfsizlik kamchiliklari tufayli oddiy foydalanuvchi jarayonlari to'g'ridan-to'g'ri root huquqiga ko'tarilishi mumkinligi aniqlandi.

Yevropa komissiyasining xavfsizlik strategiyasi doirasida shifrlash tizimlariga orqa eshiklar yaratish tashabbusi texnologiya jamoatchiligida qizg'in muhokamalarga sabab bo'lmoqda.

FulcrumSec guruhi Manchester Airports Group tizimini buzib kirib, 86 gigabaytlik ma'lumotni o'g'irganini da'vo qilmoqda. BleepingComputer nashri o'g'irlangan ma'lumotlarning bir qismini tekshirib ko'rdi.

Google Chrome va Microsoft Edge brauzerlari uchun mo'ljallangan bir nechta mashhur kengaytmalar foydalanuvchilarning shaxsiy ma'lumotlari hamda kriptovalyutalarini o'g'irlovchi zararli dasturiy ta'minotni tarqatayotgani aniqlandi.

Xavfsizlik mutaxassislari Sleepwalker deb nomlangan, o'zining noyob buyruqlar tiliga ega bo'lgan passiv bekdor haqida ma'lumot taqdim etdi.

Tibbiyot giganti McKesson tizimida kiberxonisa sodir bo'ldi va uchinchi tomon ilovalariga ruxsatsiz kirish aniqlandi.

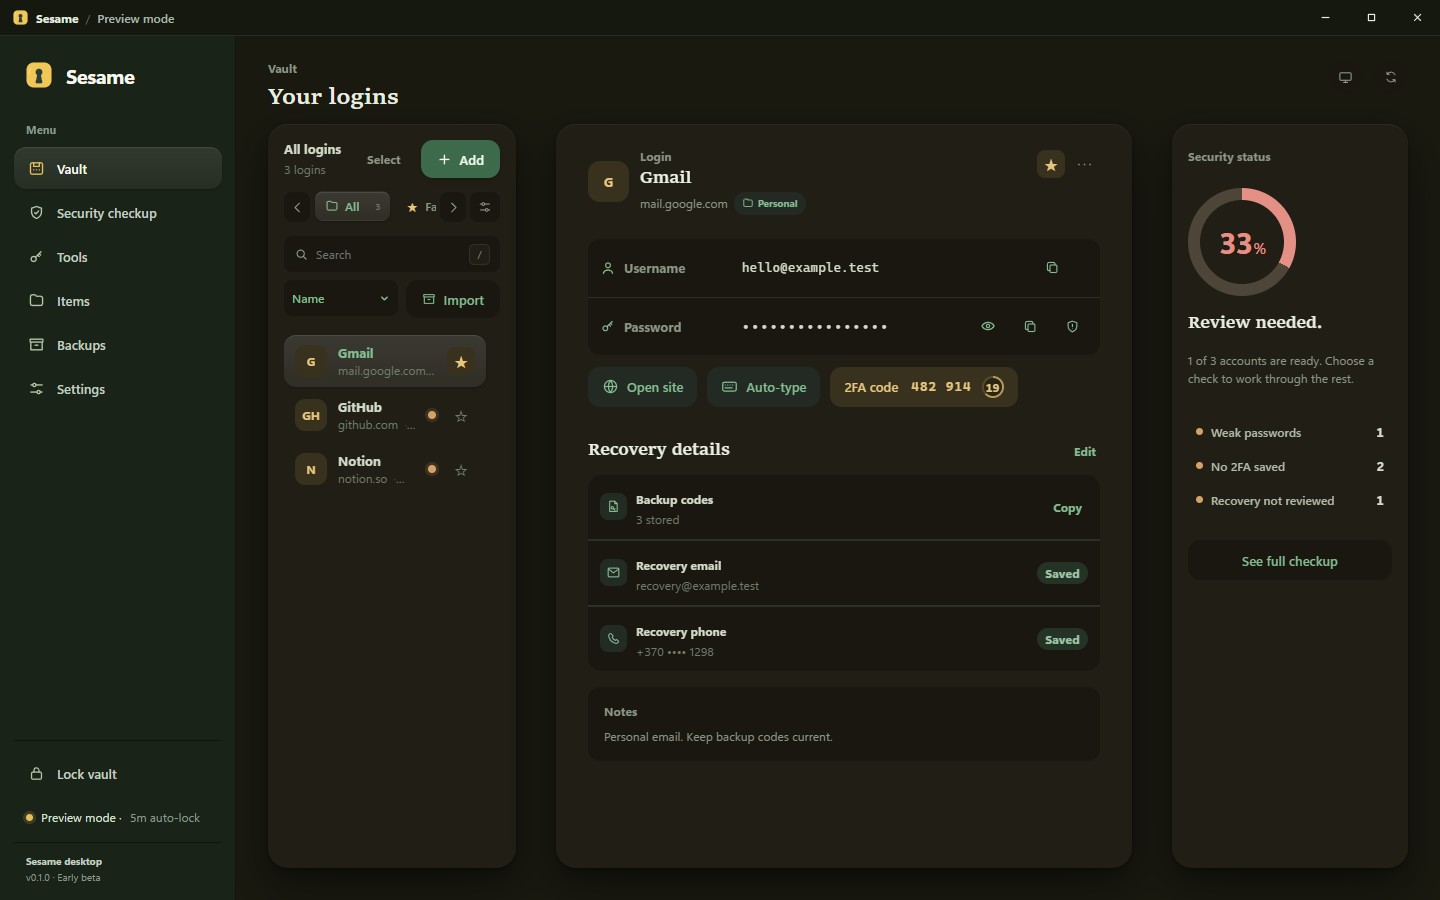
Hacker News platformasida e'lon qilingan Sesame maxfiylikka intiluvchilar uchun mo'ljallangan yangi ochiq kodli parol menejeri hisoblanadi.

PaperCut NG va MF dasturiy ta'minotidagi xavfsizlik kamchiliklarini tuzatish bo'yicha birinchi urinish chetlab o'tilgach, kompaniya ikkinchi favqulodda yangilanishni taqdim etdi.

PaperCut kompaniyasi o'zining NG va MF matbaa boshqaruvi dasturlaridagi xavfsizlik teshigidan kiberjinoyatchilar foydalanayotgani haqida ogohlantirdi.

Google Android 17 operatsion tizimida foydalanuvchilarning internetdagi faoliyatini kuzatishni qiyinlashtiradigan yangi tarmoq himoya vositalarini taqdim etmoqda.

Google Workspace xavfsizligini ta'minlash va ehtimoliy xavflarning oldini olishga bag'ishlangan maxsus vebinar bo'lib o'tadi.

Mashhur kiyim-kechak brendi Carhartt millionlab foydalanuvchilarining ma'lumotlari sizib chiqishiga yo'l qo'ydi. ShinyHunters guruhining bu hatti butun dunyo bo'ylab xavfsizlik masalalarini yana bir bor dolzarb qilib qo'ydi.

AQSh Kiberxavfsizlik agentligi hukumat idoralariga Citrix qurilmalaridagi faol ekspluatatsiya qilinayotgan xavfli zaiflikni shanba kunigacha yopish majburiyatini yukladi.

Yangi aniqlangan GPUThor hujumi NVIDIA grafik protsessorlaridagi ECC xatolarni tuzatish kodini chetlab o'tib, root darajasidagi ruxsatlarni qo'lga kiritishga imkon beradi.

Dunyoga mashhur tibbiy asbob-uskunalar ishlab chiqaruvchi Boston Scientific kiberhujum oqibatida global miqyosdagi uzilishlarga duch kelganini ma'lum qildi.

AQSh Federal qidiruv byurosi Xitoy kiberjinoyatchilari foydalangan va hukumat idoralariga hujum qilishga xizmat qilgan botnet domenlarini musodara qildi.

AQSh Federal qidiruv byurosi Xitoy kiberjosuslik faoliyatini ta'minlab kelgan yashirin proksi infratuzilmasini bartaraf etdi.

Snowflake legsiz servis hisobotlari uchun parol autentifikatsiyasini to‘xtatadi, kompaniyalarni parolga bog‘liq bo‘lmagan usullarga o‘tkazishga majbur etadi. Token Security ekspertsiによると, asosiy qiyinlik hisobotlarning kim tomonidan, nima uchun va qancha huquq bilan foydalanilayotganligini aniqlashda yatadi.

Tarmoq uskunalari ishlab chiqaruvchisi Ubiquiti masofadan turib hech qanday huquqlarsiz foydalanish mumkin bo'lgan uchta o'ta xavfli zaiflik uchun xavfsizlik yamoqlarini chiqardi.

Hujumchilar loginni bosib o'tishni o'rniga, kimlikni tiklash yoki tiklash jarayonlarini hujumga tutishni boshladilar.
Mashhur messenjer foydalanuvchilar hisoblarini himoya qilish uchun bir nechta passkey kalitlari va ikki bosqichli tasdiqlashning yangi imkoniyatlarini joriy etmoqda.

Kiberxavfsizlik kompaniyasi ReliaQuest xodimiga qaratilgan ma'lumotlarni o'g'irlash urinishining oldi olinganini tasdiqladi.

AQSh Kiberxavfsizlik va infratuzilma xavfsizligi agentligi (CISA) davlat idoralariga Zimbra Collaboration Suite dasturidagi faol foydalanilayotgan zaiflikni uch kun ichida yopishni buyurdi.

ToxicPanda zararli dasturi yangi funksiyalar bilan boyitilib, 349 ta ilovani nishonga olmoqda va masofaviy buyruqlar sonini oshirdi.

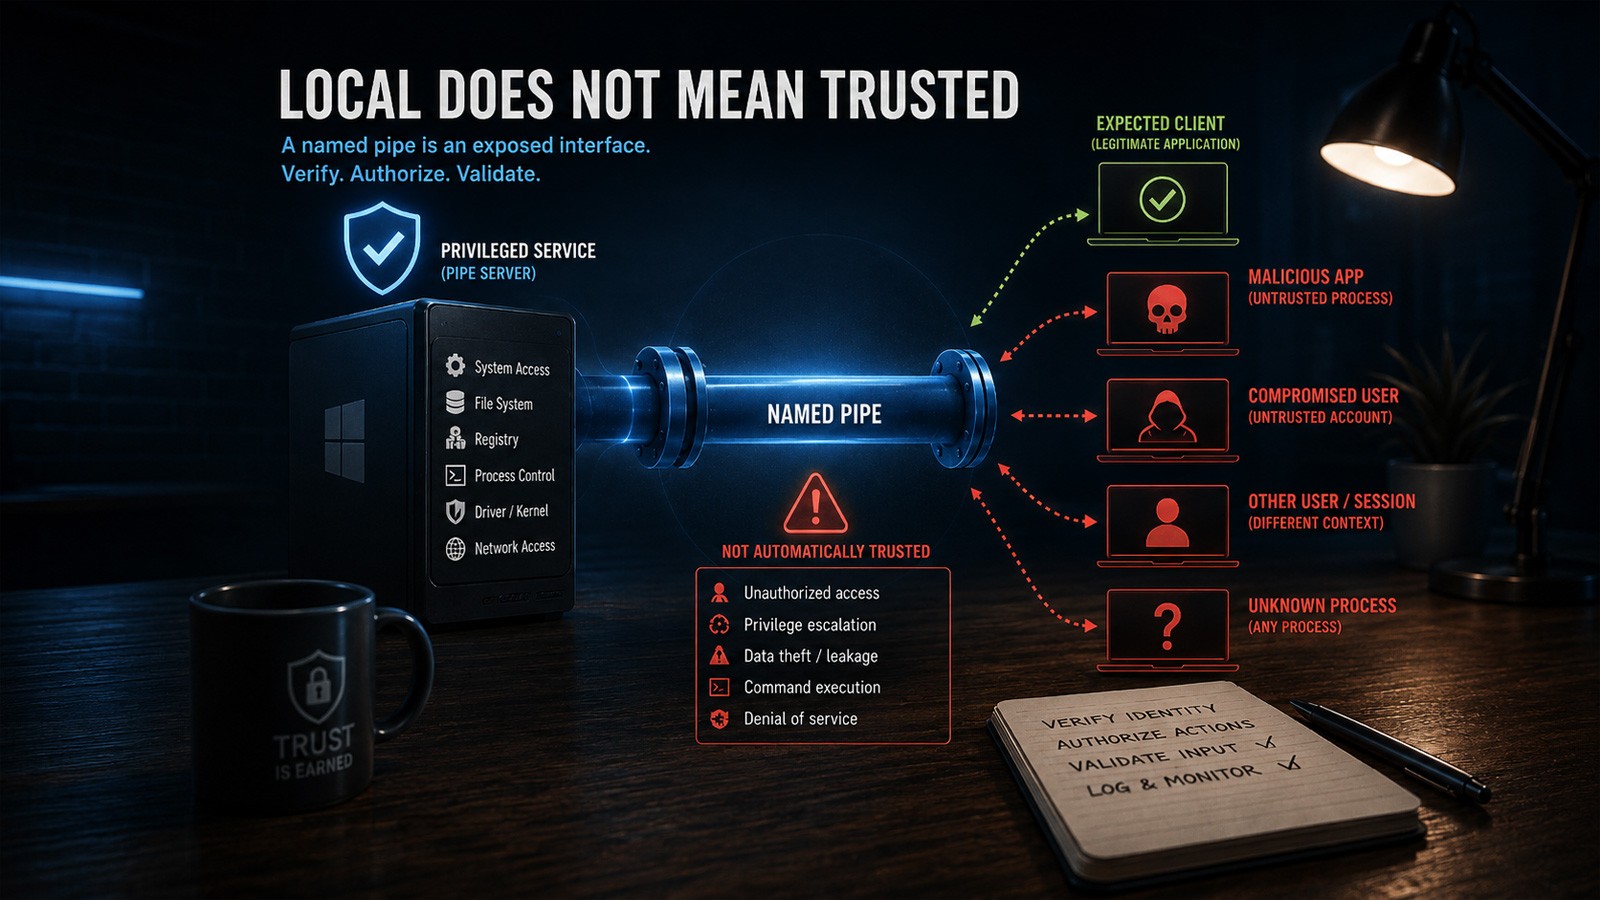
Windows operatsion tizimidagi Named Pipes mexanizmi jarayonlararo tezkor muloqotni ta'minlaydi, biroq zaif kirish nazorati muhim xizmatlarni xavf ostiga qo'yishi mumkin.

AQSh Adliya vazirligining da'vosidan ikki yil o'tib, TikTok bolalar maxfiyligini buzgani uchun yirik jarimani hal qildi.

Kiberjinoyatchilar Microsoft Teams platformasida soxta qulflangan ekran yordamida foydalanuvchilar ma'lumotlarini o'g'irlovchi SynkLoader nomli yangi zararli dasturni tarqatmoqda.

Tadqiqotlar shuni ko'rsatdiki, minglab Amazon Web Services kirish kalitlari ochiq manbalarda qolib ketgan va ular hali ham faol holatda.

Kiberjinoyatchilar E4del va PINHOLE deb nomlangan yangi masofaviy boshqaruv troyanlarini yetkazib berish uchun FTP bannerlarini suiiste'mol qilmoqda.

Microsoft kompaniyasi Entra ID identifikasiyani boshqarish platformasidagi eng yuqori darajadagi xavfli zaiflikni bartaraf etdi.

Mashhur Rust arrayref kutubxonasi xakerlar tomonidan buzib kirilib, dasturchilar kompyuterida kompilyatsiya vaqtida ishga tushadigan infosteyler virusi tarqatildi.

So'nggi vaqtlarda texnologiya sohasidagi mutaxassislarni ishga olish jarayoni orqali zararli dasturlar bilan zararlash holatlari kuzatilmoqda.

Elementor Pro plaginida aniqlangan kritik zaiflik tajovuzkorlarga serverda ixtiyoriy kodlarni bajarish imkonini berishi mumkin.

Citrix kompaniyasi NetScaler Gateway va NetScaler ADC qurilmalaridagi ikkita jiddiy zaiflikni zudlik bilan bartaraf etishga chaqirdi.

Yevropa mamlakatlaridagi foydalanuvchilarga qarshi qaratilgan Manic deb nomlangan yangi Android zararli dasturi yaqinda zararlangan boshqa qurilmalar yordamida ma'lumotlarni chiqarib yuborish mexanizmiga ega.

CERT Polska mutaxassislari Zimbra Collaboration Suite dasturidagi muhim RCE zaifligiga qarshi ogohlantirish berdi. Hozirda bu bo'shliq kiberjinoyatchilar tomonidan hujumlarda faol qo'llanilmoqda.

Yaponiyaning yirik bulutli xizmatlar provayderi Sakura Internet sotuvlarni boshqarish tizimiga qilingan kiberhujum tufayli millionlab mijozlar ma'lumotlari sizib chiqqanini tasdiqladi.

Ransomware hujumlarini amalga oshiruvchi shaxslar "Ransom Busters" niqobi ostida o'zlarini ma'lumotlarni tiklash xizmati sifatida ko'rsatib, jabrlanuvchilardan pul undamoqda.

AQShda politsiya xodimi davlatga qarashli avtomatik raqamni aniqlash kameralaridan shaxsiy maqsadlarda foydalanib, sobiq rafiqasini yuzlab marta kuzatgani fosh bo'ldi.

CameraSwarm deb nomlangan yirik kiberhujum kampaniyasi natijasida asosan Ukraina va Rossiyadagi 14,500 dan ortiq Dahua IP-kameralari xavf ostida qoldi.

Amerika rasmiylari Mabna instituti bilan aloqador va yillar davomida yirik ma'lumotlarni o'zlashtirgan 17 nafar eronlik xakerga qarshi jinoyat ishini ochdi.

Kiberjinoyatchilar kop faktorli autentifikatsiya bo'shliqlaridan foydalanib, parol purkash hujumlarini keskin ko'paytirdilar.
AQSh kiberxavfsizlik agentligi Windows Internet Key Exchange xizmatidagi muhim masofadan turib kod bajarish zaifligi xakerlar tomonidan qo'llanilayotgani haqida ogohlantirdi.
AQSh rasmiylarining ma'lum qilishicha, Medusa kiberguruhi 2021-yil iyunidan beri yuzlab muhim infratuzilma tashkilotlarini nishonga olgan.
Comcast kompaniyasi o'zining yangi Xfinity Shield platformasi doirasida maxsus kameralarsiz va qo'shimcha sensorlarsiz uydagi harakatlarni aniqlash imkonini beruvchi Wi-Fi texnologiyasini taqdim etmoqda.

Apple kompaniyasi macOS foydalanuvchilari uchun xavfsizlikni kuchaytirish maqsadida Safari 26.6.1 brauzer yangilanishini taqdim etdi.

Kiberjinokatchilar PTC Windchill va FlexPLM serverlariga hujum qilish hamda maxfiy ma'lumotlarni o'g'irlash uchun maxsus Java veb-shell ishlab chiqdi.

Mashhur Bluesky ijtimoiy tarmoqi joriy yildagi navbatdagi yirik DDoS hujumiga uchradi va platforma faoliyatida vaqtinchalik uzilishlar yuzaga keldi.

Picus Security kompaniyasining 2026-yilgi Blue Report hisoboti an'anaviy himoya vositalari ba'zi hujum usullarini o'tkazib yuborishini va nima uchun xatti-harakatlarni sinovdan o'tkazish muhimligini ko'rsatdi.

AQSh Kiberxavfsizlik va infratuzilmani muhofaza qilish agentligi Windows Task Host zaifligidan tovar talab qiluvchi guruhlar foydalanayotganini tasdiqladi.

Microsoft kompaniyasi Windows 11 operatsion tizimining yangi versiyalaridan WMIC buyruqlar satri vositasini butunlay olib tashlashni boshladi.

Kiberxavfsizlik mutaxassislarining ta'kidlashicha, yaqinda Apple kompaniyasidan xavf haqida xabar olgan foydalanuvchilar soni odatdagidan sezilarli darajada yuqori.

Noma'lum xaker Fortune 500 kompaniyalarining Microsoft Azure infratuzilmasidan 3,6 millionga yaqin yozuvlarni o'g'irlagani va ularni sotayotgani ma'lum bo'ldi.

Buyuk Britaniya va Germaniyadagi Pokémon Center mijozlari uchinchi tomon logistika provayderi orqali sodir bo'lgan kiberxavfsizlik hodisasi haqida ogohlantirildi.

Apple kompaniyasi tomonidan taqdim etilgan yangi iOS 26.6.1 yangilanishi iPhone qurilmalaridagi yigirmadan ortiq xavfsizlik zaifliklarini bartaraf etadi.

CVE-2026-54121 zaifligi oddiy domen foydalanuvchisiga korporativ sertifikat organini domen boshqaruvchisiga aylantirish imkonini beradi.

Apple macOS tizimlaridagi jiddiy ekran ulash xavfsizlik kamchiligini bartaraf etdi va foydalanuvchilarni darhol yangilanishlarni o'rnatishga chaqirmoqda.

Dunyoga mashhur General Electric va Philips kompaniyalari Clop xakerlik guruhining ularning tizimlarini buzib kirgani va ma'lumotlarni o'g'irlagani haqidagi da'volarini o'rganmoqda.

Microsoft kompaniyasi CVE-2026-69414 sifatida qayd etilgan ShieldBreak zero-day zaifligini bartaraf etish ustida ish olib bormoqda.

Google kompaniyasi uyali aloqa tarmoqlaridagi hujumlardan himoya qilish uchun yangi xavfsizlik loglari, shifrlash tafsilotlari va qo'shimcha ogohlantirishlarni taqdim etmoqda.

Mashhur kriptovalyuta hamyonlari provayderi SafePal xavfsizlik zaifligi tufayli qariyb 40 ming mijozning shaxsiy ma'lumotlari o'g'irlanganini tasdiqladi.

Hafta boshida Threema shifrlangan messenjeri jiddiy taqsimlangan xizmat ko'rsatishni rad etish (DDoS) hujumlariga uchradi.

ClickFix hujumlari orqali tarqaluvchi yangi AmnesiaStealer infostileri brauzer sessiyalarini masofadan turib boshqarish imkoniyatiga ega.
Ijtimoiy muhandislik hujumlari murakkablashmoqda. Kompaniyalar uchun xodimlarni o‘qitish va texnik nazoratni birgalikda qo‘llash muhim.
“Ishonma, doim tekshir” tamoyili korporativ tarmiqlarda yangi standartga aylanmoqda. Ammo uni to‘g‘ri joriy etish muhim.
Hujumni to‘liq oldini olish qiyin. Ammo yaxshi backup va response rejasi zarar miqdorini keskin kamaytiradi.