Шпионское ПО Candiru атаковало сотрудников Al Jazeera через целевую рекламу
Шпионское ПО Candiru заразило устройства сотрудников Al Jazeera через целевую онлайн-рекламу. Атака была проведена в режиме zero-click без участия пользователя.
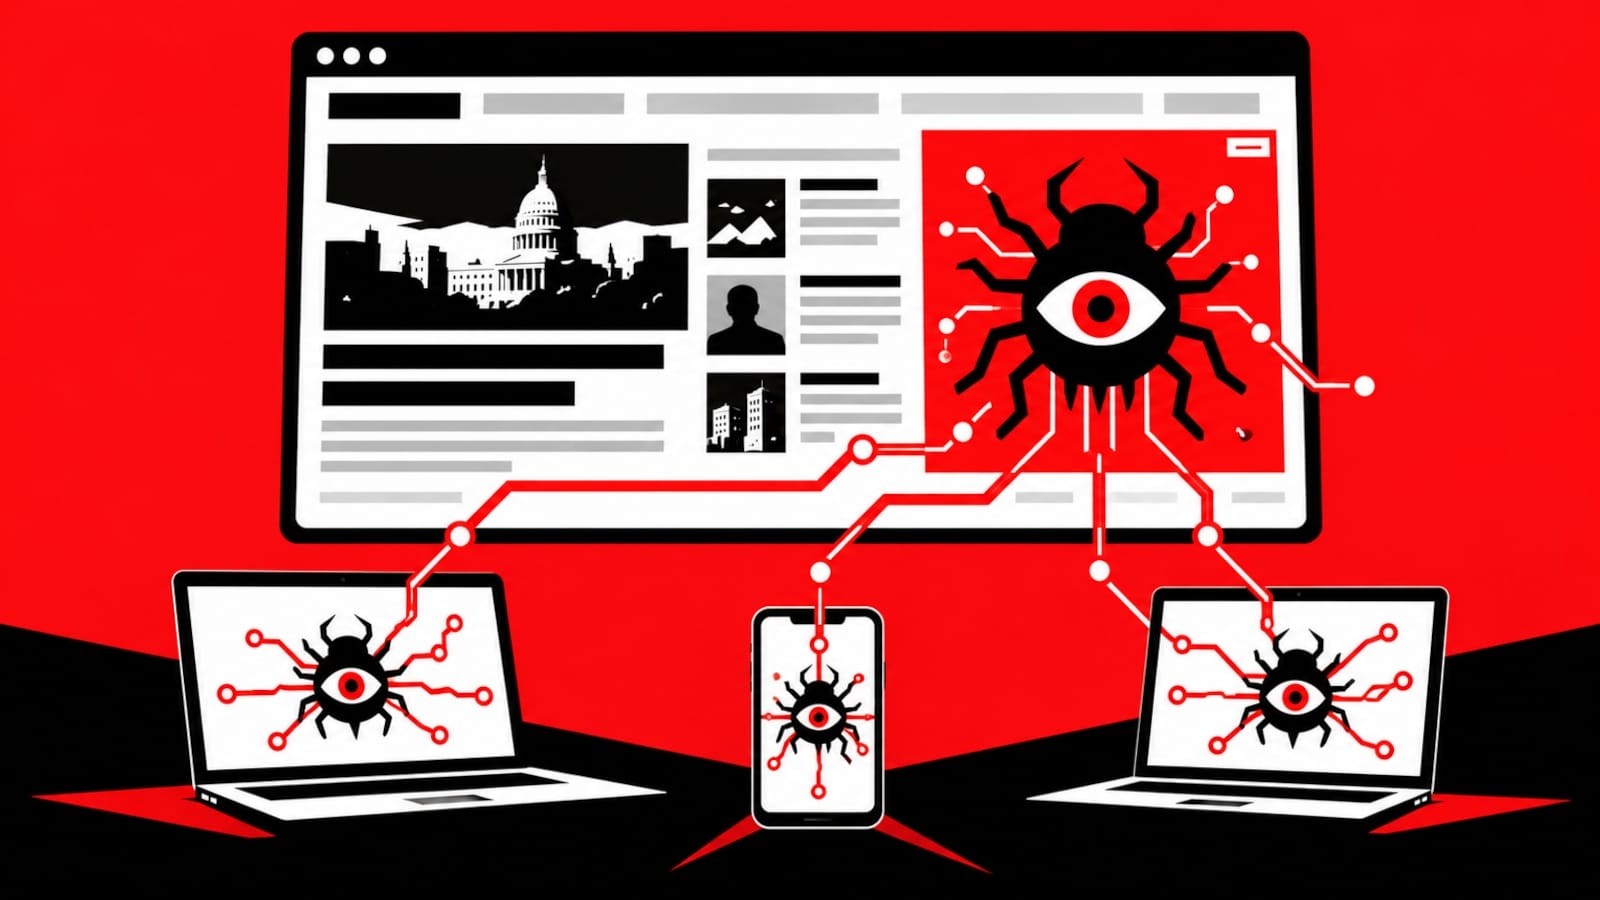
Стало известно о новой кибератаке на сотрудников Al Jazeera Media Network, в ходе которой на их устройства было доставлено коммерческое шпионское ПО от компании Candiru. Вредоносный код распространялся через таргетированную интернет-рекламу в рамках так называемой zero-click атаки.
По данным BleepingComputer, особенность данной атаки заключалась в том, что для заражения устройства не требовалось никаких действий со стороны пользователя — достаточно было просто отобразить вредоносное рекламное объявление на экране жертвы.
Компания Candiru известна на рынке кибербезопасности как разработчик коммерческого шпионского софта, который часто поставляется государственным заказчикам и используется для слежки за журналистами, диссидентами и правозащитниками по всему миру.
Этот инцидент демонстрирует, как злоумышленники находят новые пути обхода систем защиты, превращая легитимные рекламные сети в инструменты доставки сложных киберугроз без необходимости взаимодействия с жертвой.
Для IT-сообщества и специалистов по безопасности в регионе это служит очередным напоминанием о растущих рисках zero-click уязвимостей. Защита конечных устройств и фильтрация сетевого трафика остаются ключевыми мерами противодействия подобным продвинутым атакам.